

Σύνοψη
- Η Report URI εντόπισε 188 μολυσμένα scripts της Optimizely σε 178 οργανισμούς.
- Ο κώδικας άλλαζε διευθύνσεις crypto και μπορούσε να υποκλέψει στοιχεία καρτών και browser.
- Σε iPhone και iPad επιχειρούσε επιθέσεις μέσω exploit kits, χωρίς επιβεβαιωμένο αριθμό μολύνσεων.
- Όλα τα εντοπισμένα scripts είχαν καθαριστεί έως αργά στις 16 Νοεμβρίου.
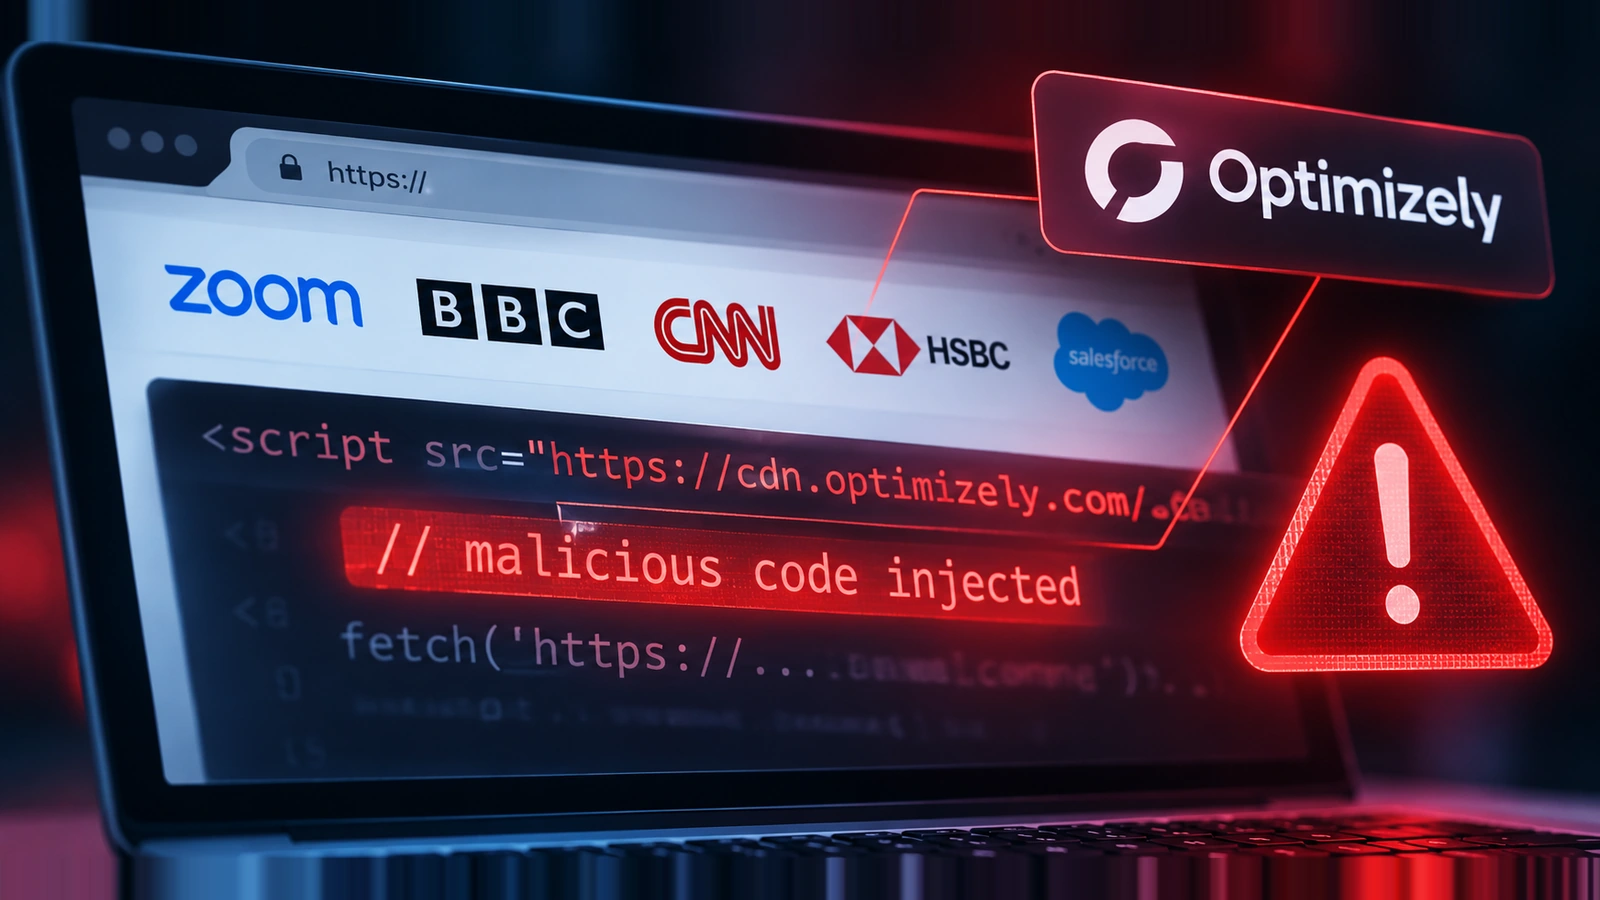
Ιστοσελίδες όπως εκείνες των BBC, CNN και Zoom βρέθηκαν να σερβίρουν κακόβουλο κώδικα σε επισκέπτες τους, μέσα από υπηρεσία που χρησιμοποιούσαν κανονικά για τη λειτουργία τους.
Στις 16 Νοεμβρίου 2026, η Report URI εντόπισε 188 μολυσμένα JavaScript snippets που αντιστοιχούσαν σε 178 οργανισμούς, ύστερα από έλεγχο 1.611 scripts της Optimizely. Ανάμεσά τους βρίσκονταν μέσα ενημέρωσης, τράπεζες, πλατφόρμες τεχνολογίας και καταστήματα, όπως BBC, CNN, Zoom, Salesforce, GitLab, IKEA, HSBC και Equifax.
Το εύρημα δεν σημαίνει ότι παραβιάστηκαν τα εσωτερικά συστήματα και των 178 οργανισμών. Η κοινή απειλή ήταν ένα εξωτερικό script που φόρτωναν οι ιστοσελίδες τους και μπορούσε να εκτελέσει εντολές στον browser των επισκεπτών.
Πώς μπήκε ο κώδικας μέσω της Optimizely
Η Optimizely χρησιμοποιείται για δοκιμές και βελτιστοποίηση ιστοσελίδων. Οι πελάτες της φορτώνουν JavaScript από τον έμπιστο εξυπηρετητή της, ενώ ένα πεδίο με την ονομασία Project JavaScript επιτρέπει την προσθήκη προσαρμοσμένου κώδικα. Εκεί καταγράφηκαν οι κακόβουλες προσθήκες: το μολυσμένο περιεχόμενο έφτανε από τη διεύθυνση της ίδιας της υπηρεσίας, χωρίς να απαιτείται να αλλοιωθεί ο κώδικας κάθε ιστοσελίδας ξεχωριστά.
Η Report URI τοποθετεί την πρώτη διαπιστωμένη προσθήκη στις 04:21 UTC της 16ης Νοεμβρίου, σε script του BBC. Η μέθοδος με την οποία ο δράστης απέκτησε δικαίωμα εγγραφής σε τόσα διαφορετικά έργα δεν είχε αποσαφηνιστεί στην έρευνα. Σε ενημέρωση της 17ης Νοεμβρίου η ερευνητική ομάδα ανέφερε ότι έως τις 23:11 UTC της προηγούμενης ημέρας είχαν καθαριστεί όλα τα εντοπισμένα μολυσμένα αρχεία, ενώ η Optimizely είχε αναγνωρίσει το περιστατικό στη σελίδα κατάστασης υπηρεσιών της.
Κρυπτονομίσματα, στοιχεία καρτών και δεδομένα browser
Ο κώδικας αναζητούσε διευθύνσεις ψηφιακών πορτοφολιών και τις αντικαθιστούσε με διευθύνσεις του επιτιθέμενου, ακόμη και σε πεδία φόρμας, συνδέσμους ή κατά την αντιγραφή και επικόλληση. Από το απόγευμα της 16ης Νοεμβρίου είχε προστεθεί και λειτουργία συλλογής αριθμών καρτών, ημερομηνιών λήξης και CVV από φόρμες πληρωμής που μπορούσε να διαβάσει το script. Τα στοιχεία μέσα σε απομονωμένα πλαίσια πληρωμών τρίτων υπηρεσιών δεν ήταν προσβάσιμα με τον ίδιο τρόπο.
Σε ορισμένες συνθήκες ο μηχανισμός μπορούσε επίσης να αποστείλει cookies που δεν προστατεύονταν με HttpOnly, διευθύνσεις που είχαν αντικατασταθεί και στιγμιότυπο της σελίδας. Η Report URI εντόπισε καταγεγραμμένες συναλλαγές άνω των 7.000 δολαρίων προς πορτοφόλια που συνέδεσε με την επίθεση. Δεν είναι γνωστό πόσες κάρτες ή πόσα δεδομένα browser ενδέχεται να υποκλάπηκαν.
Τι συνέβαινε σε iPhone και iPad
Σε συσκευές Apple ο κακόβουλος κώδικας επιχειρούσε να φορτώσει επιπλέον αλυσίδες εκμετάλλευσης ευπαθειών. Η ανάλυση εντόπισε το Coruna για παλαιότερες εκδόσεις iOS 13–17 και το DarkSword για εκδόσεις iOS 18. Για iOS 26 καταγράφηκε ξεχωριστή διαδρομή αναγνώρισης της συσκευής, όχι επιβεβαιωμένη επιτυχής εκμετάλλευση.
Η διανομή ενός exploit δεν αποδεικνύει ότι εγκαταστάθηκε κακόβουλο λογισμικό σε κάθε iPhone που επισκέφθηκε ένα μολυσμένο site. Οι ερευνητές δεν έχουν δημοσιεύσει επιβεβαιωμένο αριθμό μολυσμένων iPhone ή iPad. Η περίπτωση αναδεικνύει ξανά τη σημασία των ενημερώσεων ασφαλείας, όπως είχε φανεί και με την επείγουσα διόρθωση του iOS για ευπάθεια στην επεξεργασία εικόνων.
Τι πρέπει να ελέγξουν οι χρήστες
Όποιος επισκέφθηκε επηρεασμένη ιστοσελίδα στις 16 Νοεμβρίου καλό είναι να ενημερώσει iPhone και iPad στην πιο πρόσφατη διαθέσιμη έκδοση, να επαληθεύσει τη διεύθυνση παραλήπτη τυχόν μεταφοράς κρυπτονομισμάτων και να ελέγξει για ασυνήθιστες κινήσεις κάρτας αν συμπλήρωσε στοιχεία πληρωμής. Η απλή επίσκεψη σε τέτοια σελίδα δεν αρκεί από μόνη της για να συμπεράνει ότι υπήρξε μόλυνση.
Για όσους χειρίζονται ευαίσθητο δημοσιογραφικό υλικό, αρχεία πελατών ή επικοινωνίες πηγών, η ασφάλεια της κινητής συσκευής είναι μέρος της δουλειάς. Οι προειδοποιήσεις της Apple για στοχευμένο spyware είναι διαφορετικός μηχανισμός από την επίθεση της Optimizely, αλλά δείχνουν γιατί οι δημιουργοί υψηλού κινδύνου χρειάζονται τεκμηριωμένες διαδικασίες προστασίας.
Οι διαχειριστές ιστοσελίδων που χρησιμοποιούν Optimizely χρειάζεται να ελέγξουν τον προσαρμοσμένο JavaScript κώδικα των έργων τους, τα δικαιώματα πρόσβασης και τα tokens, να ανανεώσουν ευαίσθητα διαπιστευτήρια όπου απαιτείται και να εφαρμόσουν περιοριστική πολιτική Content Security Policy (CSP). Το ότι ένα script προέρχεται από έμπιστο domain δεν εγγυάται ότι παραμένει ασφαλές.
Τι πιστεύουμε
Αυτό που κάνει την επίθεση ιδιαίτερα ανησυχητική είναι ότι ο επισκέπτης δεν χρειάστηκε να μπει σε κάποια προφανώς ύποπτη σελίδα. Μπορούσε να βρίσκεται σε ένα γνωστό ειδησεογραφικό site ή σε υπηρεσία που χρησιμοποιεί κάθε μέρα και να φορτώνει κώδικα από έναν απολύτως συνηθισμένο συνεργάτη της ιστοσελίδας.
Για έναν φωτογράφο, βιντεολήπτη ή φωτορεπόρτερ, το κινητό είναι συχνά εργαλείο επικοινωνίας, πληρωμών και πρόσβασης σε λογαριασμούς με δουλειά μηνών. Γι’ αυτό έχει νόημα να εγκαθιστούμε τις ενημερώσεις χωρίς αναβολές, να ελέγχουμε προσεκτικά τις μεταφορές χρημάτων και να μη θεωρούμε ότι μια μεγάλη, αναγνωρίσιμη ιστοσελίδα μάς προστατεύει αυτομάτως από όσα εκτελούνται μέσα στον browser.
Το ίδιο ισχύει και για όσους διαχειρίζονται sites: οι εξωτερικές υπηρεσίες χρειάζονται τακτικό έλεγχο, όχι τυφλή εμπιστοσύνη. Η γρήγορη αφαίρεση του συγκεκριμένου κώδικα είναι θετική, αλλά οι άγνωστες επιπτώσεις στους επισκέπτες παραμένουν πραγματικό ερώτημα.
Συχνές ερωτήσεις
Παραβιάστηκαν τα συστήματα και των 178 οργανισμών;
Όχι απαραίτητα. Η έρευνα επιβεβαίωσε κακόβουλο JavaScript σε scripts που χρησιμοποιούσαν 178 οργανισμοί, όχι ξεχωριστή παραβίαση της εσωτερικής υποδομής όλων τους.
Μολύνθηκε κάθε iPhone που άνοιξε κάποια από τις ιστοσελίδες;
Όχι. Ο κώδικας επιχειρούσε να παραδώσει εργαλεία εκμετάλλευσης συγκεκριμένων ευάλωτων εκδόσεων iOS, αλλά δεν έχει τεκμηριωθεί πόσες συσκευές παραβιάστηκαν επιτυχώς.
Έχει σταματήσει η επίθεση;
Σύμφωνα με την ενημέρωση της Report URI στις 17 Νοεμβρίου, όλα τα scripts που είχε εντοπίσει είχαν καθαριστεί έως τις 23:11 UTC της 16ης Νοεμβρίου. Αυτό δεν αποκλείει τυχόν επιπτώσεις από προηγούμενη έκθεση.